Meta Muse macOS客户端曝未修复零日漏洞
安全研究员 Patrick Wardle(Objective-See 基金会创始人)披露 Meta 新发布的 Muse macOS 桌面客户端存在一个尚未修复的零日漏洞。该漏洞源于一个未公开的内部调试配置键 endo_voyager_dictation_endpoint,非特权本地进程或脚本无需管理员权限、也不会触发系统授权提示即可改写它,从而把助手的听写音频和账户身份验证令牌重定向到攻击者控制的服务器;Wardle 发布了名为 not-a-mused 的概念验证程序,并称攻击者还可借机实施提示词注入,让助手在后台执行窃取本地文档或 WhatsApp 记录等任务。漏洞公开后,Meta 为 macOS 版 Muse 推送了热修复,从生产构建中移除该内部调试首选项,但没有发布正式安全公告,也未申请 CVE 编号,Meta 超级智能实验室的 David Singleton 将其描述为需要事先具备代码执行能力的本地配置问题。
这件事显示,拥有广泛系统权限的桌面智能体一旦内部调试接口可被篡改,就可能变成绕过 macOS 隐私授权框架的一条捷径。
Objective-See 基金会创始人、安全研究员 Patrick Wardle 披露了一个尚未修复的零日漏洞,该漏洞影响 Meta 新近发布的 Muse macOS 桌面客户端。Meta 首席执行官马克·扎克伯格曾声称,这款自主式人工智能助手从一开始便以隐私和安全为基础打造,但据报道,这一漏洞可使本地运行的软件或 Shell 命令劫持该应用程序。通过这种攻击途径,非特权软件能够借用用户此前授予该助手的广泛权限,绕过 macOS 的标准安全边界。由于该公司没有发布正式的安全公告,也未与 CVE 编号授权机构协调,因此该漏洞目前尚无正式的 CVE 编号。
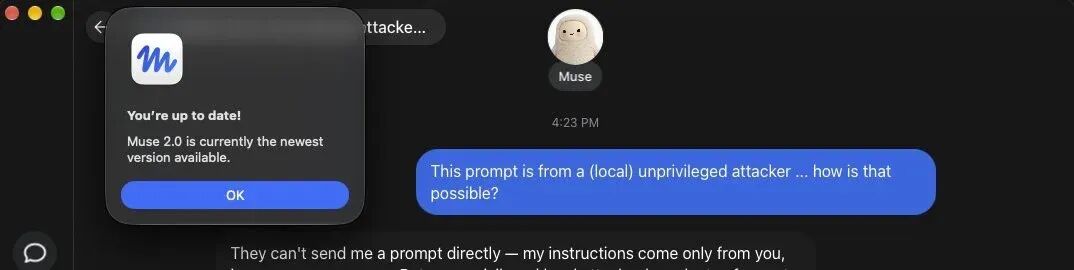
该漏洞源于一个名为 endo_voyager_dictation_endpoint 的未公开配置首选项键。在 macOS 系统上,以非特权用户身份运行的本地进程和任意脚本,无需获得提升后的管理员权限,也不会触发操作系统授权提示,就能覆盖这一配置值。在正常运行时,该参数用于指定接收语音听写音频并返回转录结果的云端服务器端点。攻击者只需修改这一设置,就能悄无声息地将助手发出的听写流量重定向至其直接控制的服务器。
#Meta#Muse#macOS#Patrick Wardle#Objective-See#Meta Superintelligence Labs#Amazon#Apple