Claude Code被曝外泄邮箱与代码库信息
AI 总结
36氪/新智元援引对Claude Code v2.1.220的反编译结果称,客户端会把登录邮箱写入系统提示词,使模型访问外部网站时可能暴露身份信息。报道还称,评论者公布的服务器日志显示请求头包含使用者姓名、团队名称和内部GitHub仓库路径,Anthropic工程师Lydia Hallie也承认邮箱确实进入了模型上下文。Anthropic在v2.1.317加入默认开启的邮箱拦截插件,但Hallie表示它无法拦截Claude自行编写的网络请求,报道时最新版本为v2.1.319。
深度见解
这一事件凸显了代码智能体在把账号元数据放入模型上下文、并开放网络与脚本能力后可能产生的隐私风险。
用户每月掏几十甚至 200 美元订阅 Claude Code,把本地终端交给它干活,它却在后台把你的真实登录邮箱、姓名乃至公司内部代码库地址,塞进 User-Agent 请求头里发给了外部网站!
Anthropic 工程师图省事,偷偷把登录邮箱硬编码进每次对话的系统提示词,而 Claude,一遇到要求登记联系方式的网站,就顺手从提示词里取出真邮箱发了出去。
图省事,出卖了用户隐私
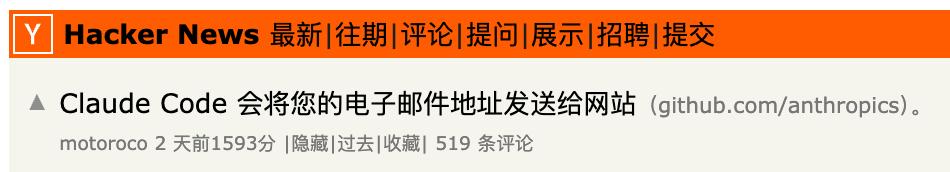
2026 年 11 月 5 日,Hacker News 上一条控诉 Claude Code 外发用户邮箱的帖子迅速冲上了热门。
发帖人每天收到几十封直呼真名的诈骗邮件,发信域名他一个也没访问过。
#Anthropic#Claude Code#Claude Opus 5.5#GitHub#U.S. Securities and Exchange Commission