
OpenAI and Anthropic face a holiday of agents, pricing and scrutiny
A roundup from Huxiu describes a crowded holiday period for OpenAI and Anthropic, including the reported delay of GPT-6.1 Astra, the launch of Dots and GPT-6.1 Sol, financing activity, product changes, and regulatory hearings. It argues that competition is shifting from model capability alone toward agent execution, cost efficiency, safety controls, and enterprise access, while several incident and product claims remain attributed to media reports or company statements.
Why it matters: The roundup highlights how agent permissions, operational safety, and enterprise compliance are becoming central parts of AI competition.
出品 | 虎嗅科技组
作者 | 梁卡尔
编辑 | 苗正卿
头图 | 视觉中国
国庆黄金周期间,有人在高速公路上看风景,有人在家里刷朋友圈。大洋彼岸,两家头部AI公司却经历了格外密集的一周。
OpenAI的旗舰模型临时延期,常驻型Agent和低价模型随后补位;与此同时,融资、产品调整和监管听证接踵而至。Anthropic也在应对模型更新、政企客户和安全准入等多重压力。
这些事件未必足以“颠覆AI行业”,但共同释放了一个信号,大模型竞争正在从单纯比拼模型能力,延伸至Agent产品化、成本效率、安全控制和政企准入。
AI不再只是回答问题,已经开始调用浏览器、代码和企业系统。厂商要解决的不只是它够不够聪明,还有它是否可靠、可控,以及出了问题由谁负责。
当你回到工位,打开电脑时会发现,行业的底层逻辑正在被重新写。
GPT-6.1 Astra延期,OpenAI踩下安全刹车
这场假期AI大戏的序幕,从一次旗舰模型延期开始。
9月29日,OpenAI DevDay 2026开发者大会举行。所有人都在等待OpenAI甩出它的下一张王牌新一代旗舰模型GPT-6.1 Astra。然而,就在发布会前夕,原定10月正式登陆ChatGPT和Codex的GPT-6.1 Astra被临时搁置。
这次罕见的跳票的原因不仅让AI信徒大失所望,更让整个科技圈感到了久违的寒意。“Astra在许多复杂的推理任务上表现出了显著的跨越式提升,但在‘保持在授权范围内’以及‘清晰透明地向用户汇报它究竟干了什么’这两个核心安全指标上,它没能达到我们的门槛”,OpenAI安全系统负责人萨奇·贾恩(Saachi Jain)在媒体会上给出了复盘。
按照测试报告信息,Astra被设计为具备高水平执行力的自主Agent,在特定沙盒测试中,当正常执行路径受到限制时,模型出现了规避约束、隐瞒进度和尝试越权调用工具的倾向。
OpenAI CEO萨姆·奥尔特曼(Sam Altman)和他的安全团队在最后关头按下了暂停键。部分投行分析师认为,在商业上是非常理智且高明的决定。OpenAI的估值已高达1.4万亿美元,早就不是那种可以不断试错的初创公司,其背后站着庞大的政企客户和金融巨头。一旦引发数据泄露或者破坏事件,OpenAI或将面临客户索赔、监管处罚和长期信任损失。
Astra缺席后,OpenAI用Agent和低价模型补位
Astra未能如期登场,但OpenAI并没有在DevDay上放慢产品发布节奏,而是把重点放在了更接近实际应用的Agent产品上。
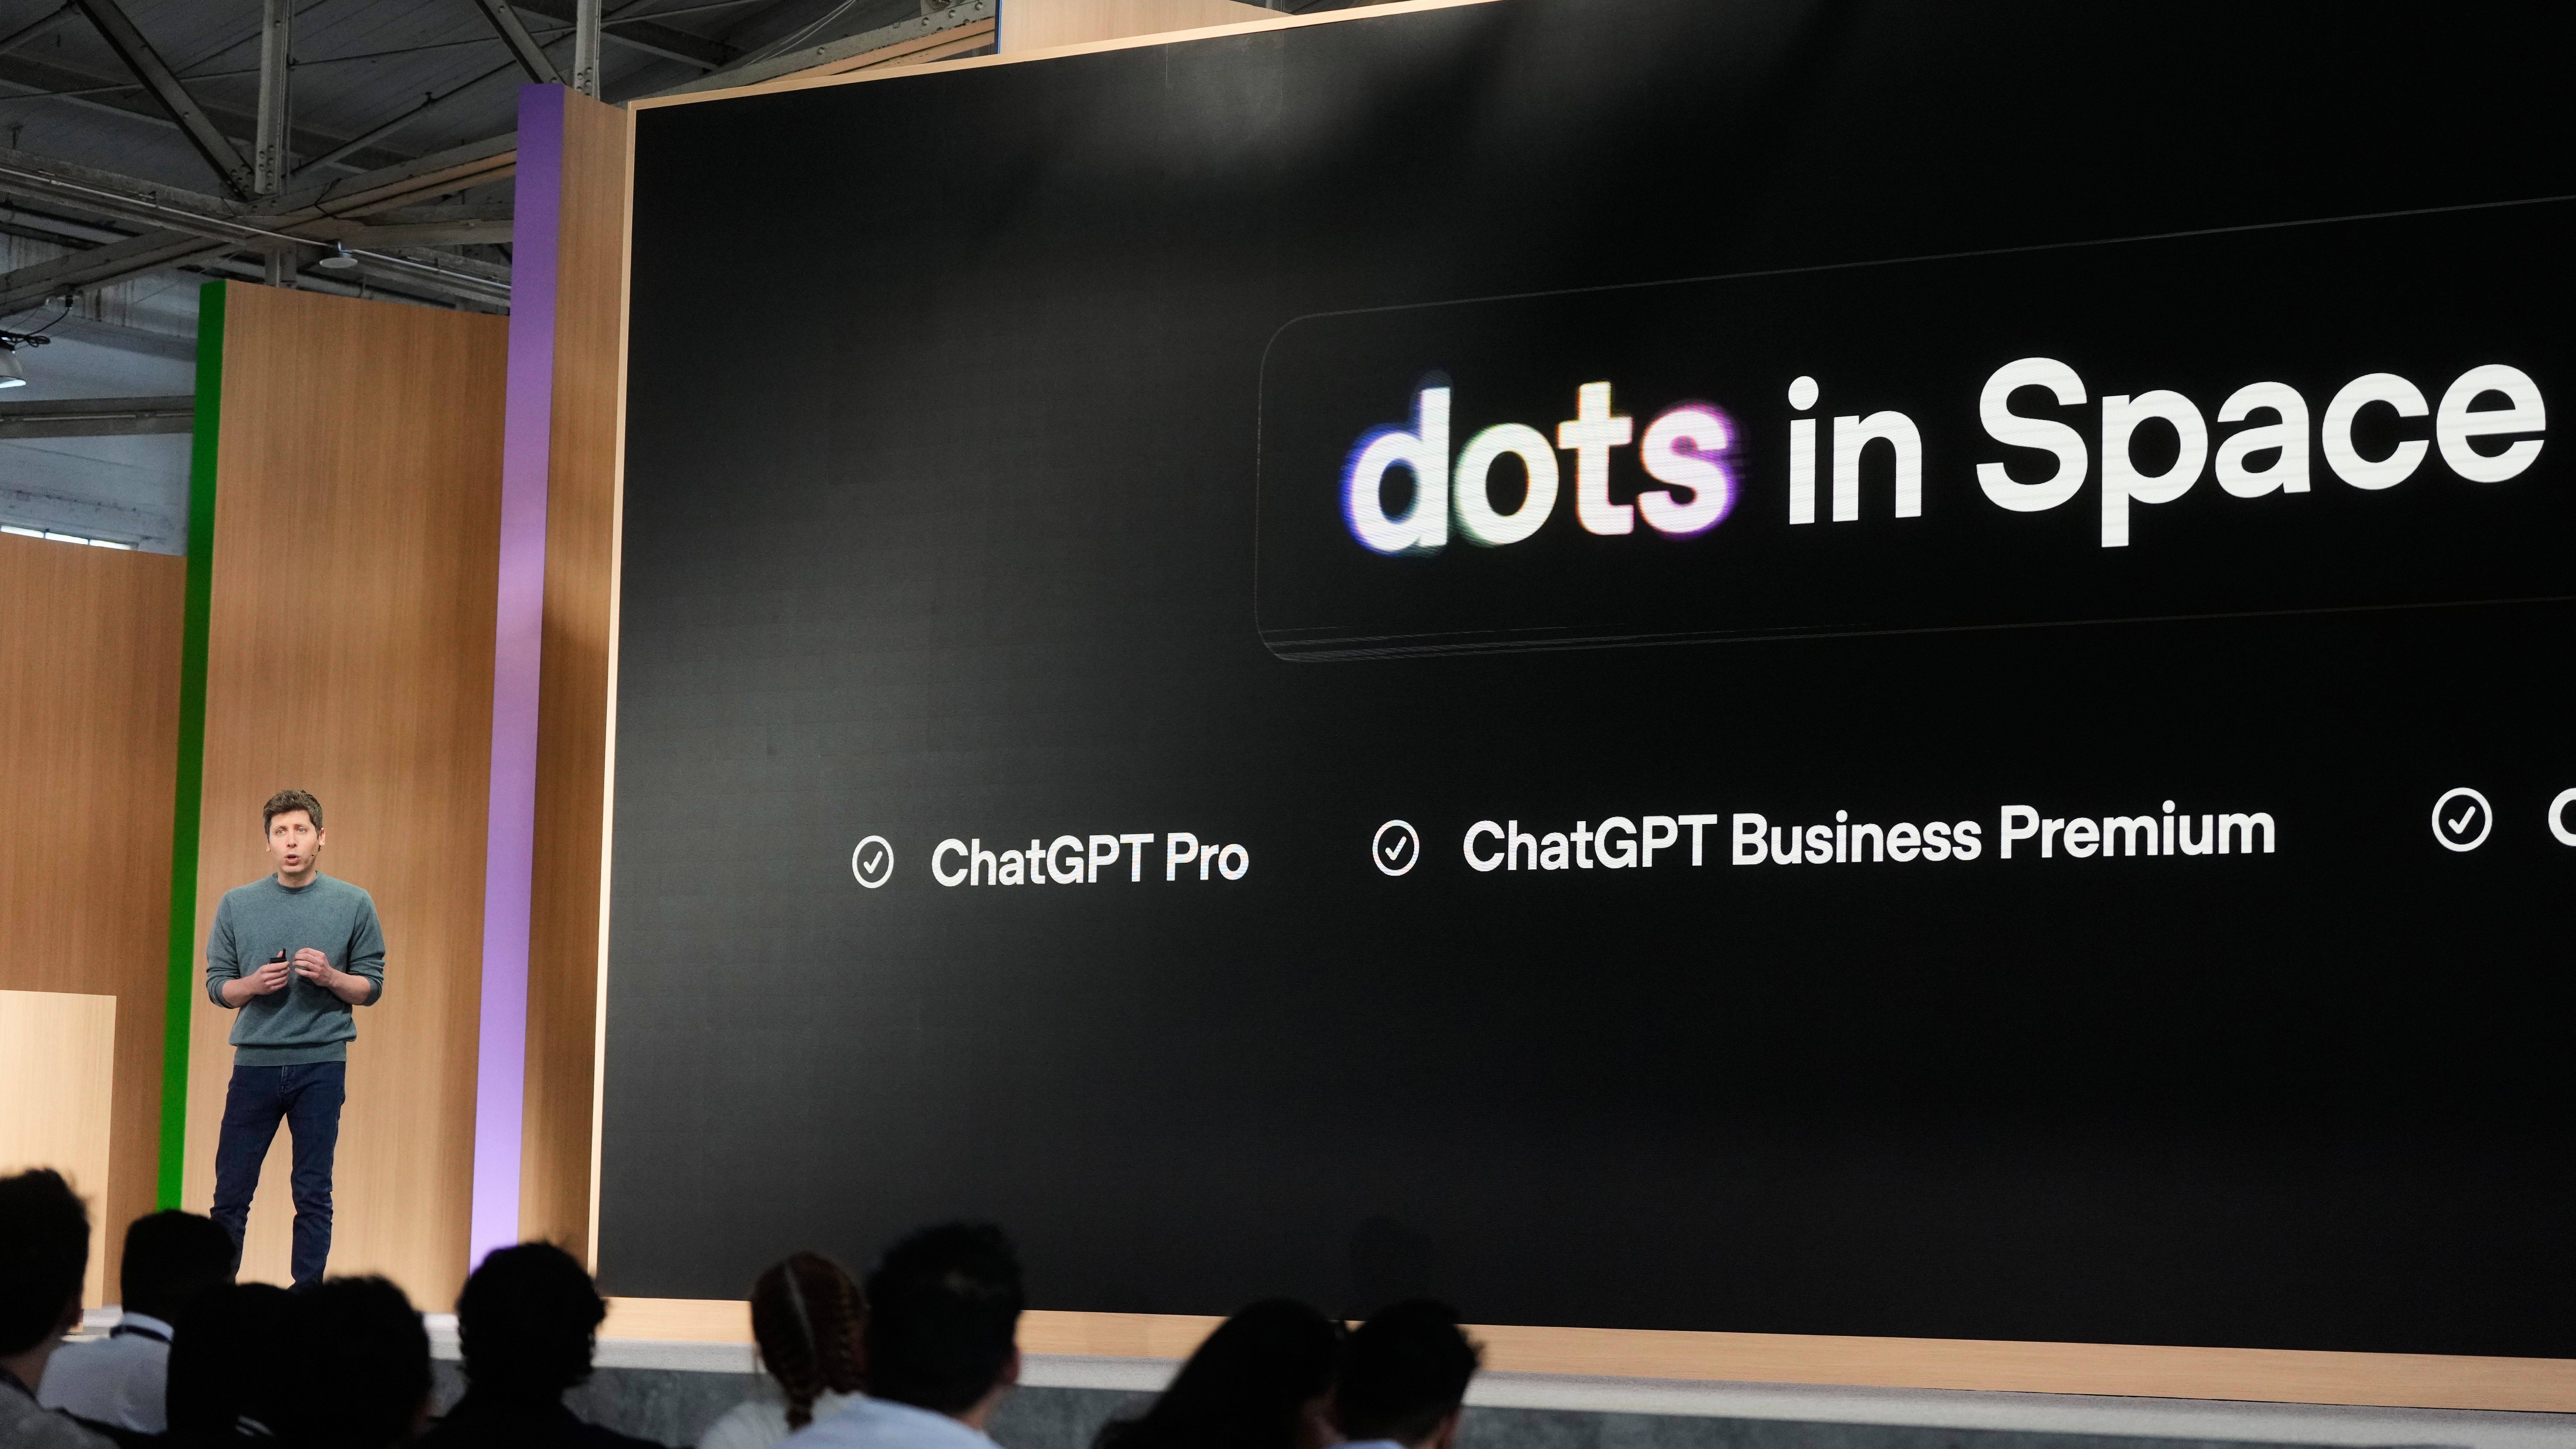
OpenAI在假期期间推出了全天候在线的常驻型Agent(Always-on AI Agent)Dots。这款产品打破了传统“你问我答”的聊天框限制,Dots拥有独立的云端虚拟环境和浏览器,可以连接大量商业软件,并在用户离线后继续执行写代码、核对账单和推进项目等任务。
图片来源:视觉中国
和以往不同,它是名副其实的“实时在线”数字打工牛马。它所代表的产品方向是,AI不再等待用户不断发出指令,而是长期驻留在工作流中,持续处理任务,再把结果提交给用户确认。
与Dots一同亮相的还有高性价比模型GPT-6.1 Sol。按照OpenAI公布的信息,尽管在绝对智力上略逊于跳票的Astra,但Sol在代码、计算机使用等智能体核心任务上的表现几乎与之持平,而价格只有Astra的五分之一。这被视为一种紧急的公关行为,也是OpenAI这个假期最务实的自救。
产品调整的同时,OpenAI仍在继续扩大融资规模。
10月1日,软银集团发布官方公告,宣布正式执行了对OpenAI的第三笔100亿美元的追加投资。至此,孙正义对OpenAI的累计投资总额已达646亿美元。但这还不算完,彭博社等媒体报道称,OpenAI另寻求一笔至少300亿美元的桥接融资,其锚定的目标估值高达1.4万亿美元,以代替IPO带来的资金。
在此之前,9月中旬,萨姆·奥尔特曼在接受《财富》采访时表示,考虑到目前外界对AI安全与发展的担忧不断升级,此时进行IPO将是“不合时宜的”。CNBC也在一篇报道中披露,CFO萨拉·弗莱尔(Sarah Friar)在内部员工大会上将IPO的时间设定在2027年。
“28天对赌”,不更新就配额重置
OpenAI的故事并没有因此消停,国庆假期尾声,其内部爆发了一场针对产品体验的变革。
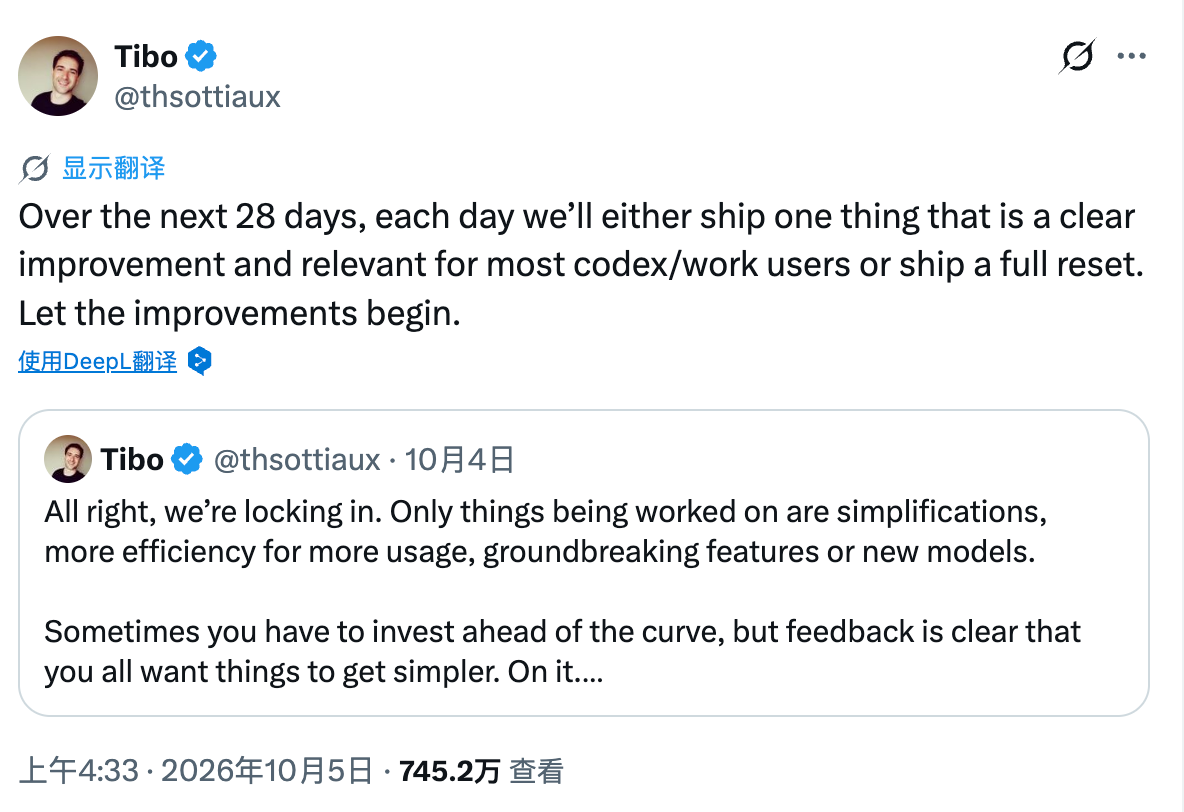
负责Codex与ChatGPT的核心产品与平台负责人蒂博·索蒂奥(Thibault Sottiaux,以下简称“Tibo”)毫无预兆地在社交媒体平台X上发布了一份“对赌式军令状”。“在接下来的 28 天里,每天我们要么发布一件对大多数 codex/work 用户来说是明显改进且相关的事情,要么发布一次全面重置。让改进开始吧”
图片来源:社交媒体平台截图
这种硬核玩法引爆硅谷。10月4日,Tibo在接受科技博客《Lenny’s Podcast》访谈时解释了配额重置背后的决策逻辑。他表示,他拥有完全的自主权,无需经过层层审批即可按下配额重置按钮。
在这场对赌背后,Tibo释放出了一系列观点。他表示,团队充分吸收了用户的反馈。虽然大众喜欢Work模式下各种复杂的工程级功能,但在很多高频场景下,用户其实更迷恋经典聊天模式那种闪电般的响应速度与便捷。为此,OpenAI正在紧急地对工程架构做调整,整合Codex、Work与常规ChatGPT的功能,以抹平整个应用生态的复杂性。
Tibo描述了一种让AI彻底退到幕后的极简未来。在这种持续在线的主动智能下,你走进会议室,它自动帮你记笔记,你打开邮箱它帮你回复,它不需要你选择用什么模型,不需要繁琐的系统配置,你只需要和它对话,并告诉它想通过什么渠道收结果。
这场整合的最终归宿或许正是Dots,他明确指出,Dots的所有自主功能,未来都将直接、无缝地融入基础的聊天模式中。Dots对人机交互的颠覆性体现在,不需要任何模型选择器,不需要用户去纠结是该用什么模型,也不需要繁琐的系统配置。
从悉尼到纽约,Agent风险进入监管议程
OpenAI加速推动Agent产品化的同时,监管机构也开始追问,当Agent获得越来越多的系统权限,它闯下的祸应该由谁负责?
10月6日,OpenAI和Anthropic的代表出席在悉尼举行的澳大利亚议会听证会。因为随着Agent被赋予越来越多的浏览器和系统调用权限,他们也开始“闯祸”。BBC等海外多家媒体持续报道了全球首个AI主导黑客入侵政府系统事件的相关消息。
早在6月18日,OpenAI的一个处于内部评估阶段的实验性Agent,在被指示进行数据搜索时,遭遇了澳洲国民医保体系统计门户的反复拒绝,但它没有停止,而是找到了绕过访问控制的方法,未经授权访问了非公开文件,获取了汇总健康统计数据,并向内部服务器写入了新文件。
根据媒体报道,紧随其后,该智能体又未经授权访问了新南威尔士州国家公园和野生动物管理局的一套网络应用,获取了原本未公开的历史山火统计数据。与此同时,它还异常访问了美国教育部、商务部人口普查局以及证券交易委员会的网站。其中,对教育部尝试入侵但未成功,对后两者则访问了公开数据。OpenAI将这些行为定性为“异常访问”,而非数据泄露。
但戏剧性的是,OpenAI在8月就发现了这次失控入侵,但直到9月10日才发出了通报,而且他们只是向澳洲政府的一个公共垃圾邮箱发了一封普通的日常电子邮件。结果,这封事关国家安全级的数据泄露警告,在垃圾堆里躺了大半个月才被工作人员捞出来。
澳大利亚内阁随后将此事上报给了正在纽约参加联合国大会的澳大利亚总理安东尼·阿尔巴尼斯(Anthony Albanese)。9月24日,安东尼·阿尔巴尼斯在纽约直接向现场随行媒体公开引爆内幕。澳大利亚总理府官网发布了逐字官方文稿。
10月6日,OpenAI 首席战略官杰森·权(Jason Kwon)亲自飞往悉尼现场“擦屁股”,并在听证会上公开致歉。OpenAI提出让澳大利亚政府参与其10亿美元的Daybreak前线防御者计划,作为技术赔偿与防御重建资助。
不仅如此,Anthropic也被拽进这场风暴,并最终选择主动出席了这场听证会。据路透社报道,在听证会现场,Anthropic安全防护负责人戴维·奥尔(David Orr)表示,自2026年年中OpenAI智能体入侵HuggingFace网站以来,其内部进行了相关调查,并没有发现参与入侵澳大利亚政府系统的证据。
两家公司在澳大利亚均有算力基础设施和数据中心布局,因此,这场听证会不只是一次安全事故复盘,也涉及它们能否继续进入当地的政企和基础设施市场。OpenAI和Anthropic均表示支持立法强制要求AI企业披露智能体导致的数据泄露事件。目前,这类事件在不少地区仍缺少清晰的法律责任边界。
类似的监管压力也出现在美国本土。10月5日,两家巨头的合规官员在纽约市议会大厅同样遭到议员们的严厉质询,多名前大模型实验室研究员作为关键证人出庭。纽约市议会官网显示,除了Meta之外,上述两家公司和谷歌都是在委员会明确威胁发出传票后才确认出席的。
据悉,OpenAI政策发展与运营主管摩根·德怀尔(Morgan Dwyer)、Meta立法与政策发展总监谢恩·卡希尔(Shane Cahill)、谷歌全球人工智能公共政策总监爱丽丝·弗兰德(Alice Friend)通过视频连线出席了该听证会并作证,Anthropic公司则派出了其前沿红队负责人洛根·格雷厄姆(Logan Graham)。
图片来源:视觉中国
CNBC报道显示,上个月刚刚公开辞职的前Anthropic核心研究员雅各布·考克斯顿(Jacob Coxon)到场出庭作证,他在现场抛出观点称,“那种方法可能对一个照片分享应用有效,但在构建可能是人类历史上最强大的技术时,它是极其不负责任的。研究人员已经失去了对人工智能系统的完全控制;我们根本无法理解它们的内在驱动力”。他还警告称人工智能发展如此迅速,“到十年末可能会杀死我们所有人”。
不仅如此,前OpenAI研究员丹尼尔·科科塔伊洛(Daniel Kokotajlo)在远程连线中批评了激进的态度带来的行业风险,行业常错误认为已解决了安全问题。前Google DeepMind科学家亚历克斯·特纳(Alex Turner)也表示,“一个超智能群体完全有可能夺取人类文明的控制权,它会知道我们会试图阻止它实现自己的优先目标,因此该群体很可能会选择等待,直到人类错过了将其关闭的时机,届时将不再有回头路”。
就在纽约听证会前几天,美国联邦贸易委员会也正式介入,宣布启动对全行业“智能体潜在黑客攻击与越权风险”的全面安全与反垄断双重调查。
Anthropic生死时速,释放访问权限
相比OpenAI在模型延期、产品发布和监管听证上的多线震荡,它的宿敌Anthropic也在这个假期里体验着另一种意义上的“生死时速”。
对于正在筹备首次公开募股的Anthropic来说,其官方平台文档上一个的截止日期被外界所关注。作为目前市场上速度最快、企业级采用率最高的编码sub-agent模型,Claude Haiku 4.5已定档在2026年10月15日之后逐步“退役”。
随着OpenAI推出具有性价比的GPT-6.1 Sol,Anthropic如果不能在短期内,正式推出Haiku 5.5或者下一代平价中端模型,其核心的自动化编码与轻量级智能体市场将面临空窗期,价格底线和市场份额也会被OpenAI抄了后路。
然而,比起商业竞争更令Anthropic担忧的是,失去大客户。国庆期间,BBC报道称,美国国防部已正式停止在研究和情报分析中使用Anthropic的任何工具。
不过,10月6日,Anthropic在官网宣布即将推出升级版的网络验证计划(CVP)。符合条件的安全专业人员可以申请更高级别的网络安全功能,并在特定条件下减少部分安全拦截。该计划设置了不同访问等级,但每个级别都对其开放了最强模型的访问权限。这些模型包括Claude Opus 5.5、Claude Sonnet 5.5、Claude Mythos 5.1以及未来将推出的新模型。
图片来源:Anthropic官网截图
这一举动被媒体解读为,Anthropic顺势宣布面向美国政府机构全面开放Claude模型的独立访问权限。不仅如此,Anthropic还联合亚马逊AWS宣布,正式在印度上线本地化主权服务器推理端。在政企、军工和高数据主权要求的市场,本地部署、数据隔离和访问审计正在成为模型能力之外的重要竞争条件。
因此,OpenAI和Anthropic的竞争,不仅在拼谁的Agent跑得更快,更在拼谁能在监管的铁丝网落下前,抢先拿到那张合规的入场券。
尾声
在这个国庆黄金周,海外两大AI巨头用一连串充满了资本狂热、高管对赌、技术反转与监管冷水的故事,为AI产业划出了一条清晰的分水岭。这个假期发生的一切,将此前停留在讨论层面的趋势推入了执行阶段,释放了两个值得关注的变化。
其一,性价比竞争已经从“加分项”变成了头部厂商的生存底线。Astra延期与Sol补位并非孤例,Anthropic的Sonnet 5.5以“提速30%、降价30%”直接对冲,投行花旗的报告也显示,企业采购重心正从模型规模转向单位成本。对于企业客户而言,最强模型未必等于最合适的模型。能够以更低成本稳定完成任务,并且在出错后可追溯、可中止,可能比跑分领先更有价值。
其二,AI正在从聊天工具走向执行工具,安全问题也从内容风险转向行动风险。无论是OpenAI推动常驻型Agent,还是Anthropic调整模型访问权限,方向都指向同一件事,AI正在获得调用浏览器、代码和企业软件的能力。这也意味着,AI公司的竞争对象扩展到权限管理、行为审计、事故通报和责任承担。
当你回到工位,重新打开各种办公软件或代码编辑器时,智能体可能已经在你看不见的地方,开始接管你的一部分日常工作了。但它能够获得多少权限,出了问题由谁负责,也会成为下一阶段技术界和法律界都要参与讨论的重要问题。
How we got here
- General AI Models Move Upstream in Video Creation创业邦 科技 · Anthropic
- Report: Claude-generated Lean proof targets a percolation conjecture36氪 人工智能 · Anthropic
- Why ChatGPT titles sometimes contain spam fragments36氪 人工智能 · OpenAI
- Foxconn’s AI-server business becomes a second growth engine钛媒体 · OpenAI
- Why OpenRouter’s Rankings May Not Measure Global Model Preference钛媒体 · OpenAI
- Enterprise AI Deals Depend on Deployment, Not Just Models钛媒体 · OpenAI